リモートアクセスVPNゲートウェイ:リモートアクセスVPNゲートウェイ
仕様一覧
| 項目 | 内容 |
|---|---|
| 冗長化 | されています。 ただし、障害時は5分程度の停止が発生します。 |
| 作成可能数 | 1個/プライベートLAN |
| 作成可能なユーザー数 | 1024ユーザー/リモートアクセスVPNゲートウェイ |
| コネクション上限数 | ravgw.small: 50接続/リモートアクセスVPNゲートウェイ ravgw.medium: 100接続/リモートアクセスVPNゲートウェイ ravgw.large: 1000接続/リモートアクセスVPNゲートウェイ |
| コネクションタイムアウト時間 | 30分 |
作成時のパラメーター
基本設定
| パラメーター名 | 指定可能なパラメーター | 必須 | 内容 |
|---|---|---|---|
| リモートアクセスVPNゲートウェイ名 | 半角英数字 1~15文字 | ○ | リモートアクセスVPNゲートウェイの名前を指定します。 |
| ゾーン | 任意のゾーン | ○ | リモートアクセスVPNゲートウェイを作成するゾーンを指定します。 |
| プライベート側ネットワーク | 任意のプライベートLAN | ○ | リモートアクセスVPNゲートウェイが利用するプライベートLANを指定します。 |
| IPアドレス | 任意のプライベートLANのIPアドレス | ○ | リモートアクセスVPNゲートウェイがプライベートLANで利用するIPアドレスを指定します。 |
| ネットワークプールのCIDR | 任意のCIDR | ○ | リモートアクセスVPNゲートウェイに接続するクライアントが所属するネットワークのCIDRを指定します。 ネットワークプールについての詳細はこちらをご確認ください。 |
| サーバー証明書 | 当サービスで作成またはアップロードされたサーバー証明書 | ○ | サーバー証明書を指定します。 サーバー証明書についての詳細な仕様はこちらをご確認ください。 |
| CA証明書 | 当サービスで作成またはアップロードされたCA証明書 | CA証明書を指定します。 CA証明書を設定することでクライアント証明書認証が有効になります。クライアント証明書認証を無効にする場合にはCA証明書は設定しないでください。 CA証明書についての詳細な仕様はこちらをご確認ください。 |
|
| メモ | 全半角 ~500文字 | メモを保存できます。 |
暗号スイート選択
| パラメーター名 | 指定可能なパラメーター | 必須 | 内容 |
|---|---|---|---|
| 暗号スイート | AES128-GCM-SHA256 AES256-GCM-SHA384 ECDHE-RSA-AES128-GCM-SHA256 ECDHE-RSA-AES256-GCM-SHA384 |
○ | SSL-VPNで利用する暗号スイートを選択します。 暗号スイートは複数選択が可能です。 |
接続確認済みOS
| OS種別 | バージョン | VPNクライアントソフト | パスワード認証 | パスワード認証 + クライアント証明書認証 | プロキシサーバー配下からの接続 |
|---|---|---|---|---|---|
| Windows | Windows 11(22H2)Windows 10(22H2)Windows 10(21H2)Windows Server 2022 | OpenVPN GUI 11.37.0.0(OpenVPN 2.6.0) | 〇 | 〇 | 〇 |
| Mac | macOSMonterey(12.6.4) | Tunnelblick 3.8.8a(OpenVPN 2.5.9) | 〇 | 〇 | 〇 |
| Linux | Ubuntu(22.04) | OpenVPN(2.5.5) | 〇 | 〇 | 〇 |
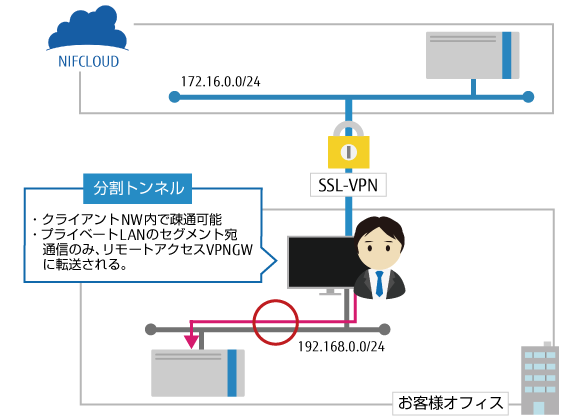
トンネルモード
| トンネルモード | VPNトラフィックのみがリモートアクセスVPNゲートウェイを通過 |
注意事項
- リモートアクセスVPNゲートウェイの作成の際は、プライベートLANが必須になります。
- リモートアクセスVPNゲートウェイの作成の際は、サーバー証明書の指定が必須になります。
- リモートアクセスVPNゲートウェイにはファイアウォールを適用できません。
・ 接続元の制限を行いたい場合は「パスワード認証」もしくは「パスワード認証 + クライアント証明書認証」をご利用ください。
・ 認証についての詳細な仕様はクラウド技術仕様/制限値(リモートアクセスVPNゲートウェイ:認証)をご確認ください。 - クライアント端末から(プロキシを経由した)リモートアクセスVPNゲートウェイへの通信要件として、宛先 TCP 443 の通信を許可する必要があります。ファイアウォールやプロキシで許可されているかご確認ください。
- リモートアクセスVPNゲートウェイの設定で以下のネットワーク帯が重複している場合、リモートアクセスVPNゲートウェイの作成に失敗します。
・ プライベート側ネットワークのネットワーク帯
・ ネットワークプールのCIDR
・ 自動で払い出されるグローバルIPアドレスのネットワーク帯
- リモートアクセスVPNゲートウェイを作成後、以下の設定変更はできません。設定変更には再作成が必要となりますので設定時は十分にご注意ください。
・ プライベート側ネットワーク
・ IPアドレス
・ ネットワークプールのCIDR
・ 暗号スイート
- リモートアクセスVPNゲートウェイを利用したVPN通信は、ネットワーク転送量の対象となります。
- リモートアクセスVPNゲートウェイで障害が発生した場合、リモートアクセスVPNゲートウェイの再起動により復旧する可能性があります。
ログ
リモートアクセスVPNゲートウェイ:ログをご確認ください。
リモートアクセスVPNゲートウェイの操作
リモートアクセスVPNゲートウェイに対して以下の操作が可能です。
- リモートアクセスVPNGW名変更
- タイプ変更
- 翌月の料金プラン変更
- メモ変更
- サーバー証明書を設定する
- CA証明書を設定する
- CA証明書を解除する
- ユーザー作成
- ユーザー削除
- コネクション削除
- 再起動
- アップグレード
- 削除
注意事項
- リモートアクセスVPNゲートウェイのタイプ変更、またはアップグレードを行った場合、リモートアクセスVPNゲートウェイが再起動されます。そのため、接続しているコネクションが切断されますので、実施完了後に再度接続してください。
- リモートアクセスVPNゲートウェイに設定したサーバー証明書を変更した場合、以下の状態となります。
- 設定変更の際に接続しているクライアント端末は切断されます。再度接続するにはクライアントの設定ファイルの更新が必要になります。
- クライアントの設定ファイルで接続先をFQDNで指定している場合に、異なるFQDNのサーバー証明書へ変更した際には、DNSレコードの設定およびクライアントの設定ファイルの更新が必要になります。
- リモートアクセスVPNゲートウェイにCA証明書を設定、または解除した場合、以下の状態となります。
- 設定・解除の際に接続しているクライアント端末は切断されます。
- クライアント設定ファイルのクライアント証明書や秘密鍵の値の更新が必要になり、再接続出来ない場合があります。クライアント設定ファイルの更新は再度コントロールパネルからダウンロードいただき、必要に応じてクライアント証明書や秘密鍵の値を入力するようにしてください。
- 設定・解除の際に接続しているクライアント端末は切断されます。
- アップグレードはリモートアクセスVPNゲートウェイを最新バージョンに入れ替えます。対象のリモートアクセスVPNゲートウェイが最新バージョンではない場合にのみ、利用可能です。
- 入れ替え時には、約5分程度の通信断が発生します。また、最新バージョンに入れ替えたリモートアクセスVPNゲートウェイのロールバックはできませんので、ご注意ください。
- v1.2以前からv2.0.0以降にアップグレードすることはできません。
- 掲載の情報はリモートアクセスVPNゲートウェイの最新バージョンの仕様です。
- 接続しているVPNコネクションのユーザー削除を実施しても、以下のタイミングまでは当該ユーザで確立したVPNコネクションは維持されます。
- 意図的にコネクションを削除する。
- 1時間ごとに実施される再認証で、認証エラーとなる。
ネットワークプール
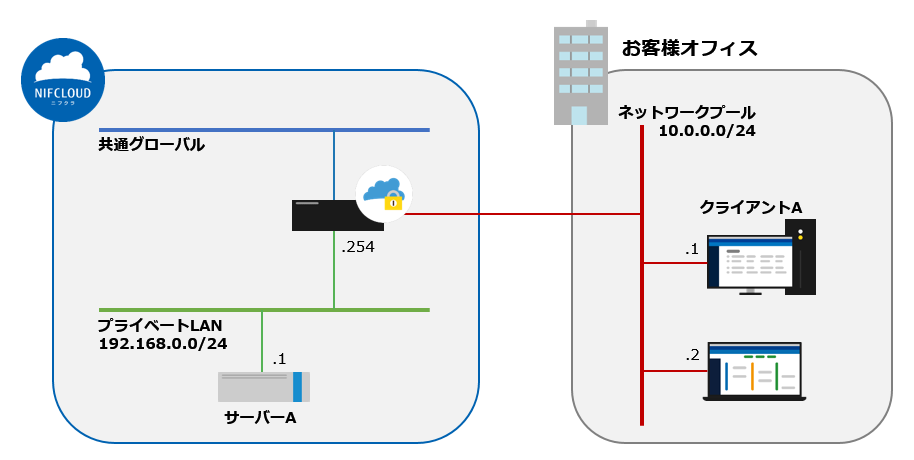
リモートアクセスVPNゲートウェイに接続されているクライアントが所属するネットワークです。
タイプ毎のネットワークプールのセグメント分割
ネットワークプールはタイプ毎にセグメントが分割されます。
またリモートアクセスVPNゲートウェイに設定されるネットワークプールのゲートウェイIPアドレスは、セグメントのネットワークアドレスに+1されたIPアドレスとなります。
| タイプ | ネットワークプールのセグメント数 | ネットワークプールに10.0.0.0/24を指定した場合に分割されるセグメント | リモートアクセスVPNゲートウェイのネットワークプールのゲートウェイIPアドレス |
|---|---|---|---|
| ravgw.small | 1 | 10.0.0.0/24 |
10.0.0.1 |
| ravgw.medium | 2 | 10.0.0.0/25, 10.0.0.128/25 |
10.0.0.1, 10.0.0.129 |
| ravgw.large | 6 | 10.0.0.0/26, 10.0.0.64/26, 10.0.0.128/27, 10.0.0.160/27, 10.0.0.192/27, 10.0.0.224/27 |
10.0.0.1, 10.0.0.65, 10.0.0.129, 10.0.0.161, 10.0.0.193, 10.0.0.225 |
クライアントの送信元IPアドレス
- ネットワークプール上のクライアントからプライベートLAN上のサーバーに通信する場合、リモートアクセスVPNゲートウェイでSNATされるため、プライベートLAN上のサーバーから見える送信元IPアドレスはリモートアクセスVPNゲートウェイのプライベートIPアドレスになります。
- 「クライアントA」から「サーバーA」に対してリモートアクセスVPNゲートウェイ経由で通信した場合、「サーバーA」から見える送信元IPアドレスは
192.168.0.254となります。
ネットワークプール上のクライアントの通信可否
- ネットワークプールに接続しているクライアント同士で通信が可能です。
- プライベートLAN上のサーバーからリモートアクセスVPNゲートウェイ経由でネットワークプール上に存在するクライアントへの通信はできません。
FTPの通信について
- FTPのActiveモードは利用できません。Passiveモードをご利用ください。
フィードバック
サービス利用中のトラブルは、サポート窓口にお願いします。
お役に立ちましたか?